
Så er der dømt nostalgi til dem der tilbage 1996 sad med deres 3Dfx Voodoo1 grafikkort og måbede over hvor flot grafik kunne se ud på en PC. Her er nemlig en oversigt over samtlige grafikkortserier fra S3 ViRGE til GeForce 200 serien.
-
Computer Kommentarer lukket til Historien om 3D grafik til PC’en
-
Computer Kommentarer lukket til WordPress og XCache
På min server kører jeg et par WordPress installationer, og bruger XCache til at speede tingene lidt op ved at cache de kompilerede PHP scripts, hvilket fungerer upåklageligt. XCache har dog også en funktionalitet hvor den kan cache ofte brugte data, så den sparer nogle databaseopslag, men denne funktionalitet kræver at WordPress understøtter den. Det gør WordPress sådan set også, i og med den tilbyder et API hvor man selv kan skrive sine egne cache plugins, der fx bruger XCache.
Sådan et XCache plugin til Wordress har NeoSmart lavet. Desværre virker det ikke helt efter hensigten, fx bliver visse data gemt for altid, hvilket bevirker at nogle sider aldrig ændrer sig, selvom det er meningen at de skal. Desværre ser det ikke ud til at NeoSmart har tænkt sig at gøre noget ved det. Det er jeg ikke den eneste der er træt af, så en fyr ved navn Dougal Campbell har rettet fejlene i NeoSmart’s plugin og publiseret disse rettelser.
Jeg har forsøgt at anvende sidstnævnte plugin, men der var en ting der ikke virkede. Når man loggede ind på administrationsdelen af WordPress, så fik man af og til en besked om at man ikke havde rettigheder til at se siden. Derfor opgav jeg at anvende dette plugin, indtil nu hvor jeg har fundet (og rettet) fejlen.
Problemet er, at jeg kører flere WordPress installationer på samme server, der alle deler samme cache. Når data gemmes i en cache, så gemmes det med en bestemt nøgle, så man senere kan slå op på den nøgle, og hente de data der ligger i cachen. WordPress har et bestemt navn til hver af disse nøgler, men når flere WordPress installationer deler den samme cache, så kommer de også til at tilgå hinandens data, da de slår op efter den samme nøgle i cachen. Det betyder at den første der prøver at logge på kan gøre det uden problemer, men herefter kan man ikke logge på de andre WordPress installationer, da de checker login op mod de (forkerte) cachede værdier.
Da jeg først indså dette, var det simpelt at fikse. I wp-config.php for hver WordPress installation definerer man en variabel $blog_id som man sætter til noget unikt for hver blog, fx bloggens adresse. Derefter kræver det blot en sølle ændring i object-cache.php: I funktionen key($key, $group) skal man erstatte linjen $prefix = ”; med $prefix = $blog_id;. Dette sætter et unikt (for hver blog) præfix på disse nøgler, så der nu ikke kan være overlap mellem dem.
Alle WordPress blogs på denne server kører nu med XCache, hvilket giver et lille performance boost. På nogle blogs er dette dog mere mærkbart end andre.
-
Så skete det for min stationære PC herhjemme, som der så ofte sker for en Windows maskine: Efter et stykke tid er en geninstallation af styresystemet på sin plads for at få ryddet op. Den havde længe kørt Windows XP, men hvad skulle jeg installere som det næste? Windows XP er jo på vej ud, og Vista havde jeg ikke i sinde at røre ved. Da Windows 7 bygger videre på Vista, så var jeg heller ikke meget for at røre ved den, for slet ikke at tale om at den endnu ikke er på markedet. Hmm… jeg havde jo arbejdet med Linux på serversiden i mange år, og kører endda også Linux på min bærbare fra arbejdet, men hvordan ville det være at køre på min stationære, hvor jeg efterhånden har vænnet mig til et hav af Windows applikationer? Det der var kun en måde at finde ud af det på.
Hvilken Linux distribution skulle det så være? Ubuntu som er installeret på min arbejdsmaskine, Debian som jeg kører på stort set alle servere jeg har fingrene i eller noget helt tredje. Ubuntu er glimrende, men af og til har jeg været ude for, at noget ikke virker, da de ofte er lidt for hurtige til at tage nye pakker ind. Debian var en mulighed, men på grund af deres ret faste principper når det kommer til fri software, så mangler visse ting som fx binære drivere til grafikkortet, netkort, etc. Valget faldt i sidste ende på SimplyMEPIS 8.0, der er baseret på Debian 5.0, men specielt tilpasset til desktop brug. At den så er baseret på KDE i stedet for Gnome har jeg ikke rigtigt en holdning til, men jeg har stort set aldrig brugt KDE, og er da altid frisk på at prøve noget nyt 🙂
Første skridt var naturligvis at lave en backup af alt fra min Windows maskine, over på en ekstern harddisk. Dette skete mens ISO filen blev hentet, og CD’en brændt. Herefter var det bare at starte op fra CD’en og så var jeg inde i en live version af SimplyMEPIS, hvorfra jeg kunne vælge at installere den på harddisken. Det blev så gjort, og alt foregik uden problemer. Efter under en halv times tid, så kiggede jeg nu på brugerfladen til KDE. Første skridt var at sætte LUKS og dm-crypt til at kryptere indholdet af mit homedir samt swappartition. Ingen problemer der.
Herefter fulgte noget roden rundt med opsætning af brugerfladen, installere ekstra programmer (hvilket var super enkelt med Synaptic pakke manageren) og finde ud af hvilke programmer jeg ville bruge til fx at afspille musik, video samt vise billeder. Jeg fandt endda også en Total Commander lignende applikation kaldet Krusader. Slet ikke så fancy som Total Commander, men absolut brugbar. Desuden er styrken ved Linux jo at man altid har en shell ved hånden.
I løbet af de næste dage fulgte flere tweak, flere programmer blev installeret og jeg fik også gjort nogle af de lidt mere avancerede ting, som til min store overraskelse faktisk var relativt simple. Det inkluderede blandt andet at få min Canon IP5200R trådløse netværksprinter til at virke, hvilket den selv ofte under Windows ikke har været så villig til. Det gik dog let ved installation af TurboPrint, der godt nok koster et beskedent beløb hvis man vil bruge den i mere end 30 dage. En anden mere avanceret ting, var at generere (og anvende) en ICC profil til min skærm, hvilket dog kunne gøres af mit Spyder2 colorimeter, og programmet Argyll CMS.
I det store hele var det ganske simpelt at få alt til at virke, men der var undtagelser. Fx tog det et stykke tid, at finde ud af hvordan jeg kunne afspille lyd over det optiske kabel til min forstærker i stuen, samt hvordan jeg kunne afspille AC3 filer direkte over det optiske kabel. Forsøg på encoding af video lykkedes heller ikke helt, da det viste sig at Debian (som SimplyMEPIS jo er baseret på) havde valgt at fjerne alle MPEG2/MPEG4 codecs af patentårsager. Det tog også et par timer for at få Compiz til at virke… og så lykkedes det ikke engang helt. Den starter op, men fjerner alle menubjælkerne på mine vinduer, og så er den egentlig ret ubrugelig. Det kigger jeg på en anden gang, da det ikke er specielt vigtigt. For dem som ikke lige ved hvad Compiz er, så er det en Windows Manager, der skulle lave en masse fancy effekter, lidt som folk med Windows Vista måske er vant til (3D desktop, vinduer der blævrer som gelé når man flytter dem, etc.)
Og nu vil de fleste af jer nok spørge: “Hvad med spil”? Snakker vi Windows spil, så kan nogle af dem sikkert køre gennem WINE, men det gider jeg ikke rode med. Jeg spiller sjældent på min PC, og de gange jeg skal gøre det, så vil jeg installere Windows på en e-SATA disk jeg så kan boote fra. Så kan man også installere og teste alle mulige spil, og når de har smadret Windows godt og grundigt med alt deres DRM pjat, så smider jeg bare et friskt image på til næste gang. Den del har jeg dog ikke fået ordnet endnu.
Der er en enkelt applikation jeg tror jeg kommer til at savne, og måske må ende med at køre i en virtuel maskine, og det er Adobe Photoshop. Ja, GIMP er et alternativ, men det er forvirrende og uoverskueligt indtil videre. Jeg vil da give det en chance, men tror jeg kommer til at savne Photoshop. Til at håndtere RAW billeder fra mit kamera, findes et rigtig nice program der hedder Bibble, og selv til at lave HDR billeder, findes programmet med nok verdens mest åndssvage navn: Qtpfsgui. Nogle ville nok savne Microsoft Office, men selv på Windows brugte jeg OpenOffice, så…
Alt i alt er jeg meget positiv over for Linux på desktoppen, og performance på min stadigvæk relativt OK computer, er klart bedre end jeg var vant til på XP. Det har taget nogle år at nå hertil, og der er stadig ting der kan forbedres, men taget i betragtning af at Microsoft går tilbage med Vista i forhold til XP, så går det da i det mindste den rigtige vej for Linux. En anden væsentlig detalje for mange, kunne være at udover TurboPrint og Bibble, så er alt softwaren i dette setup helt gratis.
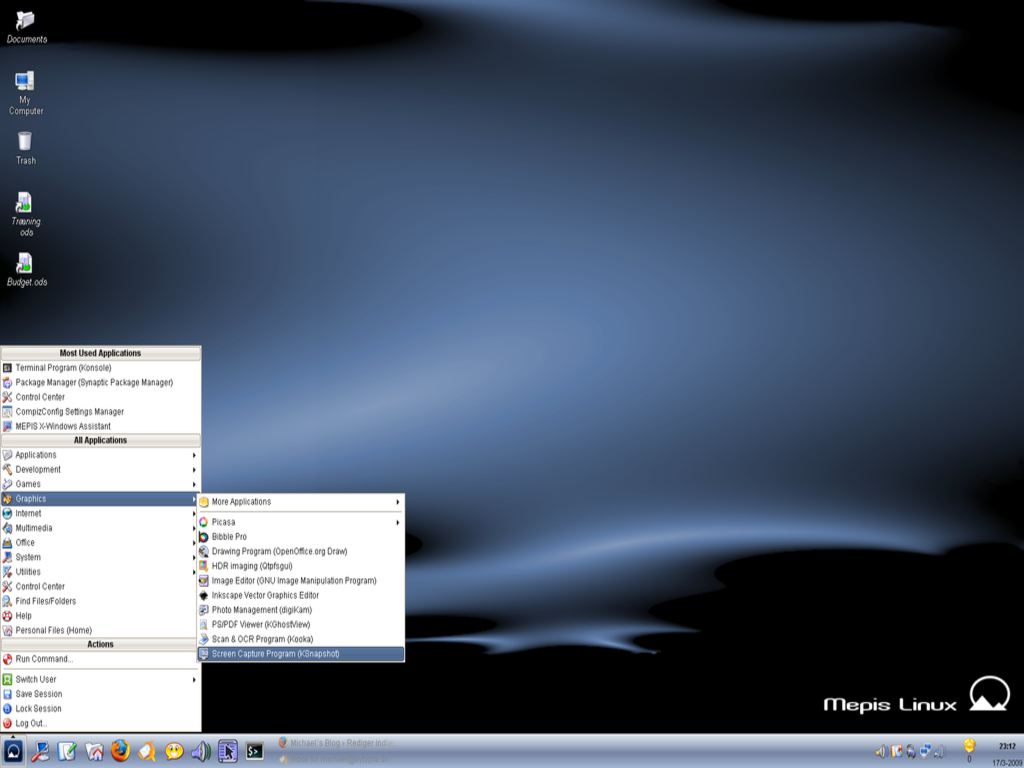
Og sådan ser desktoppen altså ud. Den skal jeg nok få pimpet lidt mere hen ad vejen 🙂
-
Computer Kommentarer lukket til Mellemfornøjet med HP
I går havde jeg den fornøjelse at skulle opgradere vores VMware server på arbejdet, ved at smide en ekstra CPU i den. Lige nu kører med med en Quad Core Xeon E5335, men den er ved at være lidt presset, så jeg havde købt en ekstra CPU. Det var en box version, så der fulgte endda en CPU køler med. Man kunne også have købt en officiel HP branded version af samme CPU, men den var voldsomt meget dyrere, så jeg tog standardudgaven fra Intel. En CPU er vel en CPU…
Maskinen blev lukket ned, pillet ud af rack skabet, og åbnet. Her så jeg straks den tomme plads hvor den ekstra CPU skal sidde. I med CPU’en… Perfekt! Nu manglede bare køleren, men her måtte jeg indse at den jeg havde fået med CPU’en ikke passede i serveren. Størrelsen er den samme, men i stedet for de standard fire skruer sådan en normalt monteres med, så havde HP valgt at deres i stedet skulle have to huller i bunden. Tak HP! Ved samme lejlighed fandt jeg ud af at man, udover en ny køler, også skal have et PPM (Processor Power Module), der er en seperat strømforsyning til CPU’en. Sådan en følger sikkert med hvis man køber HP’s meget dyre version af CPU’en, men jeg havde altså ikke fået en med. Så alt i alt måtte jeg samle serveren, uden at installere den nye CPU. Dog fik jeg smidt et ekstra netkort i maskinen til link aggregation mod vores iSCSI SAN, så helt spildt var det dog ikke. Nu har jeg så bestilt de to manglende stumper, og håber de bliver leveret snart, så jeg kan komme videre med opgraderingen.
Morale: Nogle producenter gør det åbenbart meget besværligt ikke at bruge netop deres meget dyre version af et produkt, der ellers er identisk med et meget billigere.
Næste computerrelaterede indlæg bliver om hvordan jeg er gået fra at køre Windows XP til Linux på min stationære maskine derhjemme. Stay tuned 🙂
-
Computer Kommentarer lukket til Bedre fejlbeskeder, tak!
Her er en til nørderne…
Hvad vil du mene er den korrekte opførsel for en VMware server, når man prøver at koble over 24 virtuelle maskiner til en virtuel switch, der kun har 24 porte.
1) En fejlmeddelelse i konsollen der siger at der ikke er flere frie porte, hvorefter netværket ikke starter op på den virtuelle maskine
2) At netværket på den virtuelle maskine bare ikke starter, og hvis man prøver at starte det, så crasher hele management tjenesten, og en genstart er nødvendig. Derudover er den eneste fejl man får en linje i en logfil, der siger “can’t connect device: Out of resources”
Well, på VMware Server ESX 3.5i er det i hvert fald nr. 2) der er den korrekte. Det har så lige irriteret mig pænt meget!
-
Lad os alle ønske MPMan F10 tillyke med dens 10 års fødselsdag i dag! Og hvad er så det spørger du? Jamen det er den første MP3 bærbare MP3 afspiller der kom frem. Jeg husker det stadig som var det for… 10 år siden. Jeg havde før det siddet med en ven og læst specifikationer med henblik på at modificere et CD-ROM drev til at kunne afspille MP3 filer fra en CD, bestemt ikke noget man kunne købe dengang. Derefter faldt vi over en side på nettet hvor nogle gutter havde lavet netop en CD afspiller der kunne spille MP3 CD’er. Helt vildt… men den var ikke til salg.
Da vi havde set at andre havde gjort noget lignende, faldt interessen lidt for at gennemføre vores projekt, og det blev aldrig til noget. Det var så i slutningen af gymnasiet for mig (1998) at jeg læste på en hardware side, at Saehan havde præsenteret den første kommercielle MP3 afspillet på CeBIT messen det år, nemlig MPMan F10 der nu i dag fejrer 10 års fødselsdag. Den havde 32MB hukommelse, skulle kobles til parallelporten og kostede ca. 250 US$.
Tænk lige over hvor meget der er sket de sidste 10 år. Det er jo helt vildt…
-
Der er desværre mange der stadig har en e-mail adresse hos Hotmail. Hvis den ender på @hotmail.com eller @live.com, så er du en af de uheldige. Hvis en af dine venner har sådan en adresse, så er I begge uheldige, for der er nemlig ingen garanti for at du kan sende mails til vedkommende. Jeg kører selv to mailservere, og har nu forgæves over længere tid prøvet at gennemskue, hvordan Hotmail håndterer de mails de modtager.
En sjælden gang imellem havner mailen i modtagerens indbakke. Hvis dette sker, så føl dig lige heldig et øjeblik. Oftest sker der dog det, at mailen havner i “junk” folderen hos modtageren. Hvorfor dette sker, er et godt spørgsmål. Mailserverne jeg kører, er sat op efter alle gældende RFC’er og har endda både SPF (eller SenderID som Microsoft kalder det) og DKIM. Den første har Microsoft selv kæmpet aktivt for at få indført, men lige lidt hjælper det. Hvis jeg lige tager de paranoide briller på, så kan jeg se to grunde til dette:
- Da mails sendt fra en Hotmail bruger til en anden Hotmail bruger, sjældent havner i junk folderen, så prøver Microsoft at få flere folk over på deres platform, ved at sørge for at den eneste pålidelige måde at sende til en anden Hotmail bruger på, er ved selv at være Hotmail bruger.
- Microsoft er partnere med et par firmaer, der tilbyder at man (mod betaling) kan få godkendt sin server som en der ikke sender SPAM. Microsoft lover så, at hvis ens server er er godkendt hos dem, så er der en mindre risiko for, at ens mail havner i junk folderen hos modtageren.
Jeg tror ikke så meget på 1’eren, men 2’eren lyder desværre alt for sandsynlig i mine ører. Det er en måde at få folk til at betale for en service, som egentlig ikke burde være nødvendig.
Desværre sker det også ret ofte, at mails til en Hotmail bruger slet ikke når frem! Hverken i indbakken eller i junk folderen. Hvorfor ved vist kun Microsoft selv, men det ser ud til at de kører en slags filter, og hvis mailen ikke kommer igennem det, så når den ikke engang til modtagerens junk folder. Korte mails med få linjer kommer sjældent frem, mens et svar på en mail sendt fra en Hotmail bruger, næsten altid kommer igennem. For “normale” mails, har jeg endnu ikke kunnet finde en regel at forholde mig til. Nogle gange kommer de igennem, andre gange ikke. Det er den værste situation, for modtageren får ingen mulighed for overhovedet at finde ud af at du har sendt en mail, og du får ingen besked om at den ikke er leveret.
Så har du sendt en mail til en Hotmail bruger uden at få svar, så er din mail sikkert bare aldrig nået frem. Hvis du søger på nettet, kan du finde adskillige folk der beskriver de samme problemer. Pinligt at et stort firma som Microsoft ikke kan finde ud af at levere en pålidelig mailservice, når deres konkurrenter på det område som Yahoo og Gmail tilsyneladende ikke har de store problemer med det. Desværre har det stået på i lang tid, og jeg tror ikke på at der kommer en løsning, så det eneste jeg kan opfordre folk til er følgende: Hvis du har en Hotmail adresse, så skift nu! Hvis du kender nogen der har en Hotmail adresse, så gør dem en tjeneste og bed dem skifte til en anden udbyder nu! Det er gratis, og de vil rent faktisk kunne modtage de mails man sender til dem.
-
Da det her kom frem, ville jeg egentlig skrive lidt om det, men fik det aldrig gjort. Nu er der så kommet nyt i sagen, så nu tager jeg det op igen. Men jeg må hellere tage det hele fra begyndelsen. Det handler om sikkerhed og kryptologi, men på et niveau hvor alle kan være med… hvis de altså vil. Ellers så følg med senere hvor jeg sikkert skriver noget om julemad, gaver og om det at skrive ph.d. afhandling i juletiden 🙂
Tilfældige tal er noget af det vigtigste for stort set alle kryptografiske metoder, men problemet er at en computer er meget dårlig til at generere tilfældige tal. Derfor er der fundet på mange forskellige måder at generere tilfældige tal på, der tager en smule tilfældigt input (fx genereret ved at brugeren flytter rundt med musen eller hamrer i tastaturet) og ud fra det, genererer en “uendelig” strøm af tilfældige data. Idéen er så at uanset hvor længe man observerer denne strøm af tilfældige data, så har man ingen mulighed for at forudsige hvad det næste tal, der kommer ud af den bliver, med større sandsynlighed end et helt tilfældigt gæt.
Denne proces er absolut ikke simpel, og mange systemer er blevet brudt i tidens løb, fordi de tilfældige tal ikke var tilfældige nok. Donald Knuth var en klog mand da han sagde: “Random numbers should not be generated with a method chosen at random”. Derfor har den amerikanske organisation NIST, efter en længere proces, udvalgt fire kandidater til en standard for hvordan man genererer tilfældige tal, hvor alle fire benytter forskellige teknikker. Men en af dem, er ikke som de tre andre…
Den der står udenfor har navnet Dual_EC_DRBG, og er baseret på elliptiske kurver. At den er inkluderet, kan undre en, da den er ca. tre gange så langsom til at generere tilfældige tal, som de andre kandidater. Den er faktisk kun med fordi den amerikanske efterretningstjeneste NSA (som også er medlem af NIST) udviklede den, og pressede hårdt på for at få den med i standarden.
I 2006 blev der opdaget et par problemer med den. De tilfældige tal den spyttede ud, havde en svag bias, men det var ikke nok til at den var komplet usikker, og en måde at reparere den på, blev også foreslået. Men så kom Crypto 2007 konferencen, hvor Dan Shumow og Niels Ferguson viste, at der var en meget mistænkelig fejl i metoden…
Jeg skal spare jer for matematikken, men den korte version er, at metoden gør brug af nogle konstanter -- altså helt specifikke tal der er en del af standarden -- som man bare skal bruge, dog uden at nogen har beskrevet hvordan de helt specifikt er blevet valgt. Hvad Shumow og Ferguson viste, var at disse konstanter har en relation til et andet sæt af hemmelige tal. Hvis du kender disse hemmelige tal, kan du, efter at have opsamlet blot nogle få bytes tilfældige data genereret af metoden, forudsige samtlige tilfældige tal der bliver genereret herefter. Sagt på en anden måde: Hvis en person overvåger trafikken mens du logger på din netbank bare en enkelt gang, så har han fuld adgang til alle data du udveksler med banken, da han er i stand til at forudsige hvilke kryptografiske nøgler din maskine vil generere. Det er vist unødvendigt at sige at det er skidt! Dermed er det også MEGET skidt hvis en person kender disse hemmelige tal relateret til konstanterne, da han så vil være i stand til at bryde ENHVER implementation af Dual_EC_DRBG.
Hanlon’s razor siger godt nok “never attribute to malice that which can be adequately explained by stupidity”, men i dette tilfælde kan jeg ikke se hvorfor NSA har insisteret på at inkludere denne metode, hvis ikke det var fordi at de ligger inde med de hemmelige tal, konstanterne er genereret ud fra, med det formål at kunne bryde samtlige systemer baseret på denne standard.
Det skal for en god ordens skyld siges, at ingen ved om disse hemmelige tal overhovedet eksisterer. Måske er de genereret tilfældigt og slettet igen kort efter, måske kender kun få udvalgte folk dem, måske kender kun en programmør dem? Vi ved det ikke, men der er ingen der kan bevise at de ikke eksisterer, og det bør være grund nok til holde sig så langt væk fra Dual_EC_DRBG som overhovedet muligt.
Det her skete for et par måneder siden. I dag hører jeg så at Microsoft har inkluderet Dual_EC_DRBG som en del af deres opdatering til Windows Vista, nemlig deres Service Pack 1. Microsoft siger at den er vedlagt, men at det er op til programmørerne selv om de vil bruge den, eller en af de tre andre, og at Windows Vista i sig selv ikke anvender den. Det har vi så udelukkende Microsoft’s ord for, og med alt den anti-terror lovgivning og tilsidesættelse af retssikkerheden som der sker i dag, så er jeg ikke overbevist om at det er korrekt. Og selvom det er korrekt i dag, så skal der ikke andet end en lille opdatering til fra Microsoft, for at den er slået til.
Der er nogen der har et stort forklaringsproblem. Ikke så meget Microsoft, der når alt kommer til alt, bare har valgt at implementere en standard, men snarere NSA og NIST.

Seneste kommentarer